基础设施与扩容
结果计算很快,队列却很慢——NovaCommerce 第四篇
0.34 秒的结果任务排在慢速 AI 工作之后。分通道有帮助,但持久答案、有界重试与工作节点恢复同样重要。
Anichur Rahaman1 个月前5分钟
通行密钥能抵抗凭证钓鱼,但恢复、共用柜台与备用路径同样重要。用实用方案替代“绝不会被钓鱼”的保证。
作者
Anichur Rahaman

中午要发薪。8:50,财务负责人发现唯一登记的登录设备丢了。服务台收到一个听起来可信的来电,时间紧迫,却没有约定的恢复流程。这是虚构业务场景,并非每家公司都会遇到同样事件。
通行密钥能从登录中去掉可重复输入的密码,却不能判断来电者是否真是财务负责人,也不会批准紧急发薪。那是恢复与业务权限的决定。
所以不要只问“员工能不能注册通行密钥”,更要问“丢失后正确的人能恢复,而冒充者不能吗”。先设计那一天,再强制执行。
FIDO介绍公钥登录:服务验证私钥生成的证明,而非索取重复使用的密码。本地解锁可使用生物识别或PIN。
抗钓鱼来自把认证绑定到预期的依赖方。仿冒网站不能像收集密码或一次性验证码那样收集“输入的通行密钥”再转发。WebAuthn使用RP-ID范围与来源验证,并非绑定某个唯一页面网址。
抗钓鱼不等于绝对安全。恶意软件、被盗会话、薄弱恢复、未锁定的共用设备和过大权限仍可造成损失。数据库保存公钥,也不意味着其中其他客户数据与会话泄露后无害。
触碰安全钥匙证明在场,不等于用PIN或生物识别验证用户。对受保护操作执行所需认证强度,包括必要的用户验证。成功登录也不授予全部业务权;发薪、导出与银行信息修改仍需独立控制。
同步通行密钥可方便更换设备;设备绑定凭证可满足密钥留在指定硬件的要求。但标签不能证明整次登录的保证等级。下表辅助采购与政策判断,不是合规证书。
NIST同步认证器指南要求保护导出的密钥。同步私钥可能以受保护形式复制,不能说永远不离开第一台设备。
NIST SP800-63B-4允许符合条件的同步认证器用于AAL2,不用于AAL3。达到等级需要完整适用控制,不是买一把硬件钥匙即可。
高影响账户可考虑分开存放的获准硬件备用凭证及实测恢复。同一同步账户下两台设备不是两套独立恢复系统。服务提供商账户的恢复也要保护。
Microsoft当前Entra FAQ说明查看或控制哪些设备持有同步副本存在限制。应检查实际服务的控制,不能假设设备列表覆盖每个副本。
| 选择 | 有用属性 | 需要检查 |
|---|---|---|
| 同步通行密钥 | 可在获准服务的设备间使用 | 服务商恢复、共享和可见性限制及政策 |
| 设备绑定凭证 | 该凭证模型下不进行同步 | 硬件能力、用户验证、兼容性及备用 |
| 备用/恢复路径 | 丢失后恢复合法访问 | 独立依赖、身份核验与允许权限 |
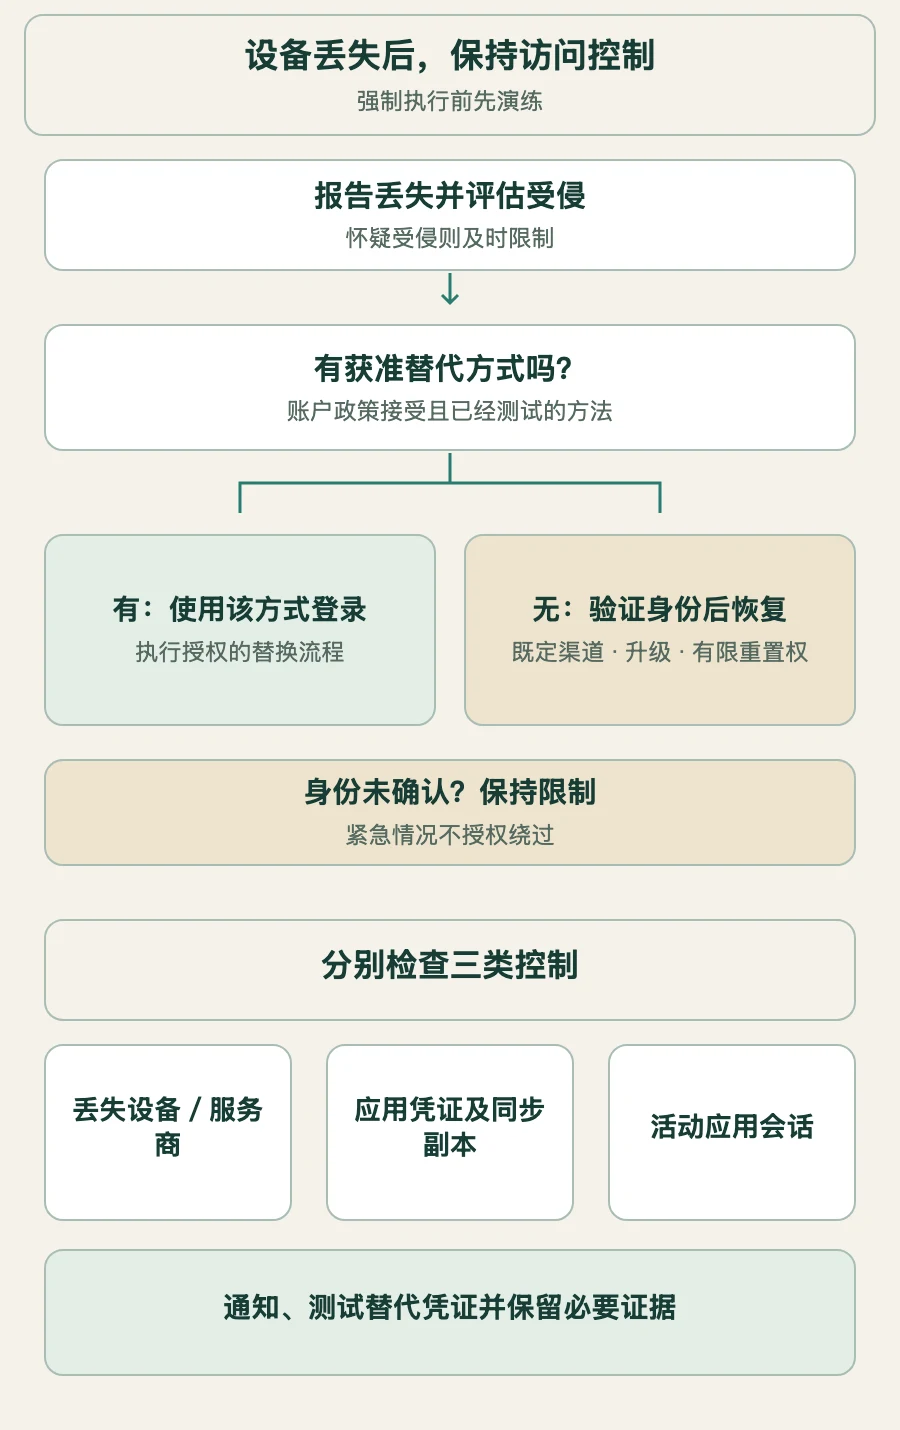
先准备预先登记、且账户政策接受的替代凭证,事故前测试,并与主要设备分开放。如果仍有获准方式,就用它登录并执行已说明的替换流程;不要向未经认证的来电者发新凭证。
若无可用方式,按账户风险执行定义好的恢复。NIST恢复指南区分恢复方法并要求通知。熟悉的声音、经理消息或视频通话,单独都不足以可靠防止冒充。
若支持保存式恢复码,应安全离线保管并与主要设备分开。测试允许的用途和替换;已用恢复码不能充当永久备用访问。
给服务台基于既定资料和渠道的书面核验流程、升级路径和有限重置权。保护替代凭证登记,通过原有渠道通知并复核事件。按风险政策增加批准或临时限制,不能因发薪紧急就临时绕过。
丢失设备管理、应用凭证撤销与会话撤销是三项任务。从云账户移除设备不自动终止业务应用会话。在应用撤销同步凭证可能使其全部副本失效;只删一台设备不能证明其他副本无效。与身份服务管理员协作,实测每个控制撤销了什么。
怀疑受侵时应按事件程序及时限制访问,不等替代设备。身份无法确认就保持限制并升级。业务连续性可以使用预先获准、符合职责分离的另一位审批人,不能冒充被锁定的用户。
共用终端使用个人账户,交班时结束上一会话。不要把个人同步凭证存入同事可使用的共用浏览器或服务商配置。检查系统用户、亭式限制、自动锁定、外设及手机或蓝牙政策。
获准硬件钥匙或受支持的跨设备登录可能有帮助,但须测试实际终端与浏览器。现有POS会话中的短收银PIN,不会自动变成WebAuthn通行密钥或抗钓鱼MFA。按其有限用途和权限评估,不能视为同等高保证登录。
承包人员应有个人限权账户、截止日期,并在离职时撤销访问和会话。岗位变更同样如此。只收回实体钥匙不够,应用账户、同步服务或活动会话可能仍可访问。
清点支持的浏览器、设备、身份服务、恢复渠道与无障碍需要。列出所有绕过新要求的路径:密码、邮件链接、TOTP、短信、服务台重置、旧客户端和持久会话。在受保护路径执行认证强度,不只是提醒注册。
选择受支持的群体并指定负责人,优先高影响角色,但强制前先测试管理员备用访问。使用获准测试账户和环境,验证登记、日常登录、设备或备用凭证丢失、错误域、弱备用方式、恢复冒充、被盗会话响应、交班及承包人员退出。
TOTP或邮件、短信恢复可用于过渡政策,却不是同等抗钓鱼的替代方案。若敏感路径用更弱方式获得同等权限,该方法的风险仍在。明确限制、监控和退出计划,不能仅凭注册就宣称全面升级。
对客户提供清晰、无障碍的采用流程与可用恢复。不要在结账中突然强制未经测试的登记。业务要求可能不同,应证明完整旅程,而非对每类账户一刀切。
教学试点中,40名员工有32名登记,登记率80%。若同一40人中仍有18人能仅用密码进入受保护应用,这是另一项45%的暴露指标。两组可能重叠,两项数字都不证明其他账户没有较弱路径。
跟踪所需方法的成功使用、设备和浏览器失败、恢复完成与可疑滥用、锁定、仍开放的备用权限及支持工作,并注明群体和期间。大型消费者服务的基准不能保证你的速度或客服节省。
回到发薪那天,需要的证据是备用方式有效、冒充失败、凭证与会话可被限制、真实但未解决的请求有负责人。完成后再说准备就绪。通行密钥是访问系统的强项,恢复与权限也必须站得住。
审核日期:2026年11月5日。Anichur Rahaman是StoreConsole的创建者。企业与试点数字均为示例;应核验实际应用和身份服务能力。
作者简介
Anichur Rahaman
继续阅读