基础设施与扩容
结果计算很快,队列却很慢——NovaCommerce 第四篇
0.34 秒的结果任务排在慢速 AI 工作之后。分通道有帮助,但持久答案、有界重试与工作节点恢复同样重要。
Anichur Rahaman1 个月前5分钟
正确使用3-2-1-1-0,不误数第四份副本。测试受保护版本、解密钥匙、真实RPO/RTO与安全复业。
作者
Anichur Rahaman
备份任务是绿色的。店主换了一个问题:“能用它在另一台服务器上营业吗?”演练中数据库打开了,发票附件却不见了,也没人取得解密密钥。这是虚构场景,并非客户事故。
任务复制了东西,业务却没有恢复。勒索软件会放大差距:攻击者也可能破坏可访问备份、身份或恢复控制。备份既不能撤回被窃数据,也不能驱逐入侵者。
有用的计划以经过验证的服务和明确的恢复决策者收尾。3-2-1-1-0帮助组织方案,不是保证。
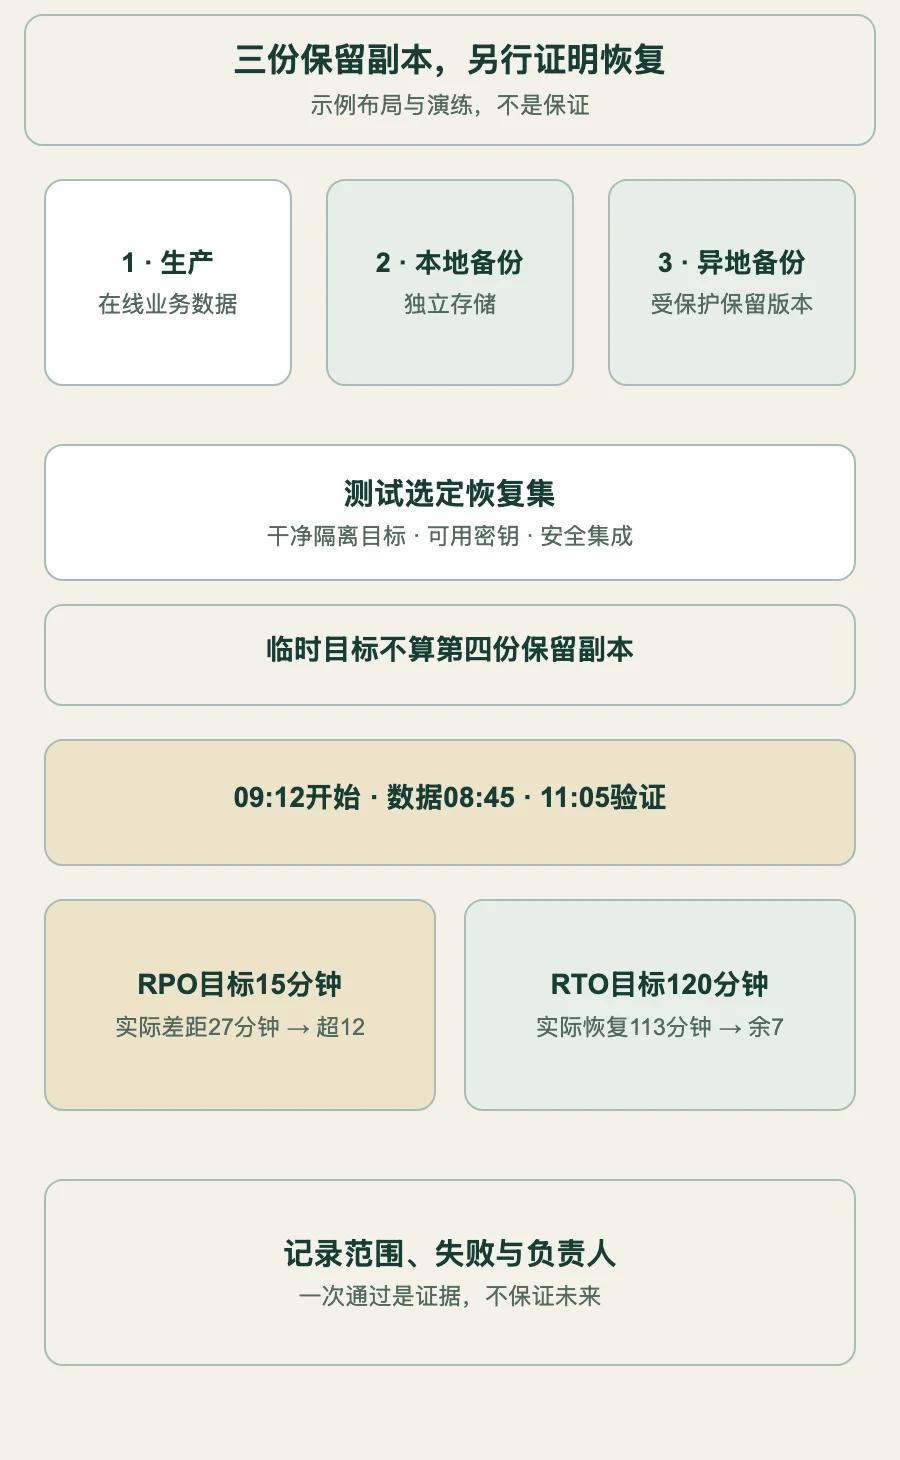
3-2-1-1-0指南指三份副本、两种介质、一份异地、一份离线/隔离/不可变,以及恢复验证零错误。生产数据通常计入三份。
例如生产系统、独立本地备份和异地受保护备份。第三份可同时满足异地与保护要求,不自动要求第四份。临时恢复目标用于测试,不能替代保留历史。
同一磁盘的不同文件夹不是独立副本。还要检查共享管理员、身份服务、地点、密钥、账单和保留控制。RAID与复制可提高可用性,也可能照样复制删除或损坏,不是完整备份方案。
离线设备在受控使用之间必须真正断开并受保护。联网拉取备份的服务器有隔离价值,但不自动成为物理隔离或免疫系统。测试边界,不要只相信标签。
AWS Object Lock文档保护指定对象版本;仍可出现新版本和删除标记。Compliance与Governance覆盖权限不同。可见最新版不是唯一恢复副本。
AWS也提醒密钥丢失风险:密钥丢失或删除后,锁定对象仍可能不可读。不可变性保护保留属性,不保护所有恢复依赖。
向服务商确认版本保护、缩短保留期、特权绕过、账户关闭和旧版本恢复。对重要数据施加不可逆设置前,用可丢弃对象测试。兼容S3不证明锁语义完全相同。
分离日常写入者、受保护存储管理员与恢复读取者。按验证、分段上传等实际流程授权;“只写”是生产写入者的目标,不是通用魔法权限。写入者仍可能上传垃圾或占满容量。用独立受控身份、强认证,监控任务缺失、失败、保留与密钥变化及异常增长。
恢复目标区分可容忍的数据丢失时间跨度RPO和服务中断时长RTO。与业务负责人及依赖方确定,不照抄分级表。
教学演练:09:12中断,选定可恢复数据包含08:45前已提交事务,11:05员工验证约定服务。数据差距27分钟,恢复113分钟。目标RPO15、RTO120时,数据目标超12分钟,时间目标留7分钟。
09:10上传、内容仅到08:45,不会改变恢复点。数据库10:00启动,若发票或支付核对未完,也不能停止计时。记录起点、数据点、验证范围和完成。
频率必须支持承诺:仅每月一份,不能为变化数据实现每周RPO。PostgreSQL时间点恢复中,官方文档要求合适物理基础备份和所需连续WAL;逻辑pg_dump不能作为WAL重放基础。核验完整链及对应版本程序。
抵御勒索的安全恢复点可能早于最新副本。调查受侵情况后评估,不能把加密前等同入侵前。如实计算数据差距与补账工作。
| 演练指标 | 教学目标 | 观察值 | 解读 |
|---|---|---|---|
| 数据差距RPO | 15分钟 | 09:12−08:45=27分钟 | 超出12分钟 |
| 服务恢复RTO | 120分钟 | 09:12→11:05=113分钟 | 留7分钟余量 |
| 业务验证 | 已定义关键流程 | 文件、密钥、访问及外部核对在内 | 仅启动数据库不够 |
清点数据库、上传发票与媒体、对象版本、配置、软件构建、任务、集成和重建流程。选择一致恢复集;混合不同时点可能错配或丢附件。复制活动数据库文件不自动产生一致备份。
按威胁模型保护传输和存储。必要解密材料独立受控保管,并测试紧急访问。保留历史备份及加密记录需要的旧密钥。不能盲目替换应用加密钥匙;轮换可能需要受控迁移及旧密钥。
测试常用管理员、密码库、身份服务或主区域不可用的情况。唯一解锁路径随生产消失,密文归档就没用。保存受保护离线手册与联系人,不在通用手册印可用秘密。
按业务、法律、发现事故时间、恢复点多样性及成本选择保留。30/90/365天不是通用规则。告警关注最后可恢复点的年龄,不只是新文件名。校验和可发现改变,不证明备份干净、完整可用。
使用隔离、限权环境;服务启动前阻止或安全替代付款、邮件、快递、定时任务与webhook副作用。恢复的客户数据仍需隐私控制,测试后安全清理。不能为了测试就接真实集成。
核对所选点的记录余额,打开代表性附件,验证解密和权限,用安全测试身份走关键流程。计时包括开通、下载、重放、配置、认证与业务验证。用现有生产行数直接对比旧备份可能误报。
复业前核对外部事实:支付方可能在恢复点后扣款,快递也可能已收件。不能盲目重跑旧队列、再扣款或再发货。给异常指定负责人,使用稳定引用和防重复。
按风险安排轻量验证、代表性全恢复及业务演练。测试非最新保护版本、缺密钥、日志链断裂、管理员缺席和任务重放。保留失败、负责人和期限。“零错误”只描述该范围结果,一次通过不保证未来。
指定事件负责人和恢复批准人,以及可信带外联系。隔离、证据保留、保护备份及专家响应应及时开始,不是备份全坏后才求助。加拿大网络安全中心手册区分响应和恢复,并提醒避免使恢复受阻的凭证变更。
与响应人员限制受影响系统和访问。不使用“永不关机”的一刀切指令;团队需平衡易失证据与持续损害。选择干净重建目标,处理驻留和入口风险,验证后分阶段批准重连。
在干净环境轮换被盗访问凭证,同时保留受控恢复和解密能力。保护备份与证据,不要用“马上改所有钥匙”毁掉恢复能力。
与负责顾问评估数据窃取、合同、保险和适用通知义务。营业恢复不自动结束安全事件,也不撤销信息外泄。记录决策行动并复盘。
选一项关键服务,让非常用维护者按手册执行。展示保护版本、可用密钥路径、干净目标、已验证业务流程及RPO/RTO。记录并投入资源补缺,再向客户承诺恢复时间。
下方现有界面短片是产品演示,不证明你的不可变副本或恢复目标。验收应针对实际环境。
绿色任务是有用信号,更强证据是可重复恢复并能解释边界。
审核日期:2026年11月5日。Anichur Rahaman是StoreConsole的创建者。情节、目标及时间为示例;应核验实际服务与恢复义务。
作者简介
Anichur Rahaman
继续阅读