基础设施与扩容
结果计算很快,队列却很慢——NovaCommerce 第四篇
0.34 秒的结果任务排在慢速 AI 工作之后。分通道有帮助,但持久答案、有界重试与工作节点恢复同样重要。
Anichur Rahaman1 个月前5分钟
用退款案例讲清确切审批、共享限额、防重复及结果核对,让 AI 工作流的责任可查。
作者
Anichur Rahaman
第 3 部分,共 3 部分
2026 运营中的 AI一夜之间,37笔退款共8,400已执行,每笔都低于助手300的单笔限额,却没有总额限制。这是虚构故障,所有金额使用同一未指定币种,但问题很常见:检查一个请求,不等于控制整个运行。
财务负责人需要查清经过,阻止新增风险敞口,同时及时处理正当客户诉求。“让模型小心一点”提供不了这种控制。即便助手误解消息,权限、审批和交易规则仍必须有效。
这是系列第三篇。第一篇选择智能体工作,第二篇跟随 MCP 连接。这里把一项建议送进可检查、可测试的控制流程。
每项任务都要明确责任人、允许记录/字段、操作、财务或客户影响及恢复路径。交互智能体的权限,是用户权利、委派工具范围与当前政策的交集。无人值守服务需有限身份、负责人及复审。两者都不能共用管理员登录。
控制要在应用和下游服务中落实。隐藏菜单或让模型遵守一句话不够。每次调用、检索上下文、缓存、输出及日志都应检查访问。内部备注和外部消息都可能夹带恶意指令,谁也不能凭内容授予新权利。
根据合理损失及法律/业务义务定限,不要抄博客里整齐的示例数值。考虑单笔与累计金额、次数、并发、导出量、运行时长及模型支出。技术可逆只是一个因素;事后取消预留不能挽回丢失的销售。
本例智能体只准备退款建议,不放款。授权财务审核人查看原支付、剩余可退金额、币种、客户补救、目的地、理由、证据及拟议变更。强制执行所需职责分离,不能让另一个智能体提供政策要求的人工批准。
审批绑定确切操作、目标、金额、币种、目的地及版本,并有有效条件。关键修改使之失效。执行时重查访问、支付资格、可退余额和政策,包括其他待处理退款,不能让另一份草稿复用审批。
预览和试运行有帮助,但模拟不是付款结果,也不能锁住未来状态。展示审核人有权看的证据及未决疑点。为队列安排负责人、时限、升级及人手。限额应把应退金额交给及时的授权处理,而非默默否认客户权利。
关注审核质量、抽样正确性及延误。高采纳不证明判断好,零拒绝也不能单独证明敷衍审批。政策允许时减少不必要审批,但必需审批不能用事后抽样替代。
假设某明确期间及币种的执行上限为500,已提交或已预占敞口340。A、B两项建议各自获批,各要100。若都在更新前读到“还剩160”,两者可能都通过,总敞口就到540。
业务系统必须原子地检查并预占共享额度。若A先占100,敞口为440,只余60;B将使总额540,超过上限,转入授权异常队列。已经审批并不意味着绕过这条执行规则。
明确哪些已确认、进行中及未知操作计入,期间/时区、必要币种换算,以及谁可调限。未知敞口核对前保持占用,只在政策下确认失败或取消后释放。A的重复重试复用已有预占,不再扣100。限速本身不等于财务总额控制。
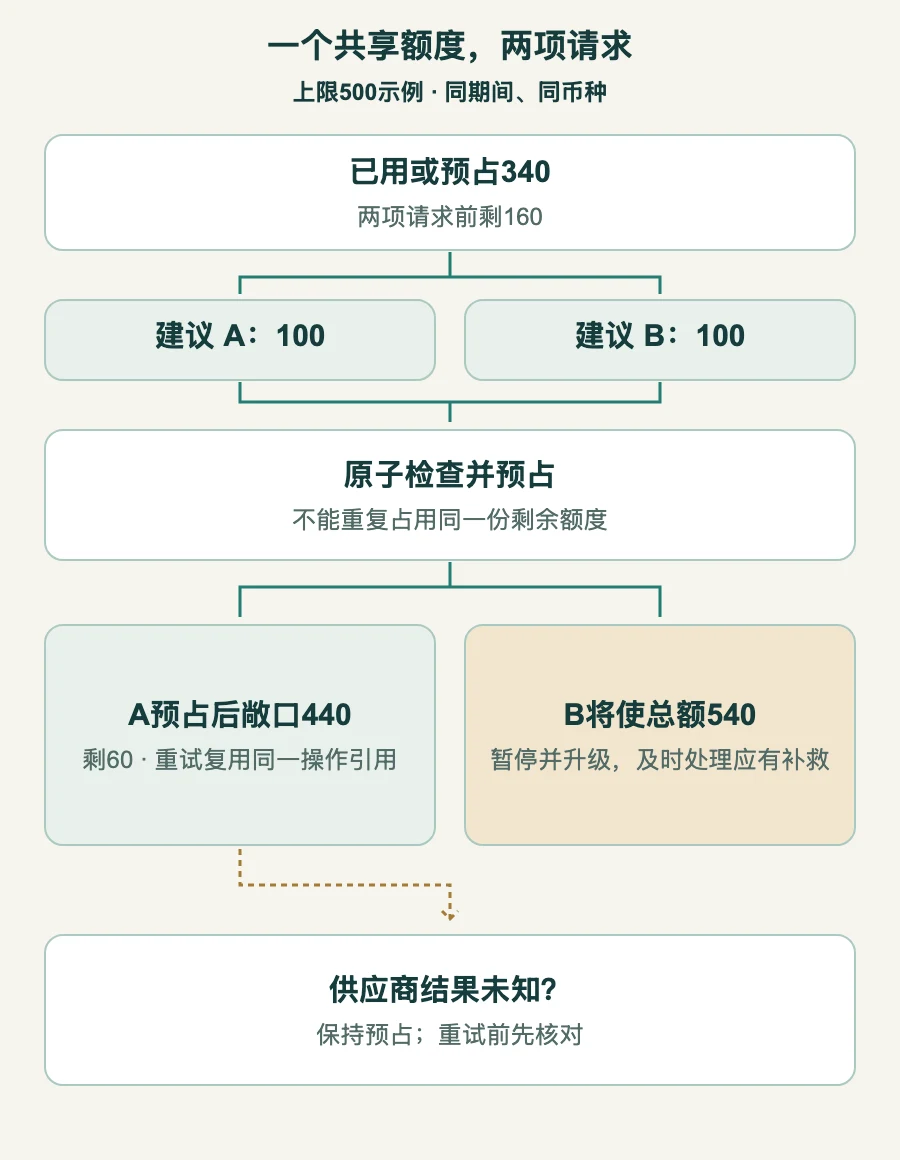
供应商可能已接受退款,只是响应丢失。保存操作引用,新建请求前先查询已有结果。核对供应商状态、金额及本地记录;已提交、待处理、成功、失败及未知是不同结果。
幂等键识别同一逻辑操作、同一预期参数的重试,仍需持久本地跟踪、原子防重及正确供应商支持。相同业务请求换新键提交,不会仅凭幂等键被识别;供应商保留期也未必永久。Stripe 幂等文档是一个供应商例子,不是通用合同。
只对可重试的暂时故障使用有限指数退避、抖动、次数/时间预算,并给未明状态指定责任人。拒绝权限、无效输入和已改建议需纠正或重新审批,不能因响应慢就悄悄换支付引用。
已完成退款没有一键撤销。能否取消取决于供应商、方式及状态;会计冲销不能把客户的钱取回来。Stripe 退款指南列有有限取消情形。错误的已完成退款应走授权解决,不能擅自再扣客户款。
记录请求者及实际身份、委派范围、来源引用/时间、建议/版本、政策决定、审批人、操作编号、供应商引用、结果转换和更正链接。能获得时记录模型、工具、提示词和政策版本;模型别名未必能重现旧回答。要求简洁证据解释,不要求隐藏思维链。
执行前建尝试记录,之后补上已确认结果,包括拒绝及失败。设计高影响操作前日志不可用时怎么办。防止未授权改动,审计特权修改,并测试适用的防篡改及保留控制。“只追加”标签不证明存储无法被修改。
限制阅读和导出、脱敏并约定保留/删除政策。必要证据加引用往往比复制完整消息安全;日志多不一定更好。拦截次数增加也可能是测试或配置错误,未必是恶意客户。
停止开关阻止规定范围内的新工作,不能召回银行已接受操作。测试停队列、排空或取消、撤销相关访问及识别进行中结果。熔断器需要明确信号、责任人及受控恢复;警报不会自行调查。
涵盖正常及异常案例:别店记录ID、文件内恶意指令、过期审批、目的地更改、并发额度请求、重复调用、供应商超时及日志不可用。使用合成或获授权保护的数据。一次注入测试成功不等于免疫。
比较预期权限和业务结果,不只是语言流畅度。纳入多语言、部分退款、拒答、误拦截和客户时限。根据风险及罕见事件选样本,“50例”不是通用验收标准。模型、工具、提示词、政策及重要数据变化后重测,平均变好也不能掩盖关键退化。
从一个团队、明确审核人及已测停止/恢复流程开始。跟踪已核实错误、未授权披露、未明结果、审核时长、累计敞口及总成本。供应商故障时保留人工替代。版本回退可在可能范围内恢复软件行为;补偿业务操作是另一项决定。
NIST AI RMF是自愿风险管理参考,ISO/IEC 42001关注组织 AI 管理体系。引用框架或厂商徽章,不证明每个答案及流程都安全,应检查实际范围及证据。
法律义务取决于用途、司法辖区及你的角色。欧盟《AI 法案》第50条有明确透明度义务与例外,就业及信贷用途需另行分类。不要推定所有普通 ERP 操作承担相同法定日志/告知义务。依赖日期前核查现行适用原文。
下表只是政策起点,不是可直接使用的法律或支出授权。财务、运营和安全负责人需确定真实限额、审核人、时限及恢复职责。
| 任务 | 执行前 | 恢复责任 |
|---|---|---|
| 库存回答 | 允许记录/字段及证据时间 | 纠正回答;如有披露则调查 |
| 采购草稿 | 无隐藏发送/预留;采购员审核确切版本 | 按政策撤回;处理真实副作用 |
| 退款建议 | 支付资格、授权审批及共享执行限额 | 财务核对供应商状态,不假定可撤销 |
| 内部标签或预留 | 评估下游影响、范围、量及获准冲销 | 负责人确认真实恢复,不承诺一键修复 |
| 工资、银行变更或会计更正 | 另行获批流程,不给智能体开放授权 | 明确负责人及受控更正流程 |
目标是可解释的队列:哪些已建议、获批、暂停、执行或未知,尚余多少敞口,下一步由谁负责。本例中可在核对A结果时暂停B,但前提是控制正确实现并测试,不是保证相似消息必然触发警报。
智能体仍能准备有用工作。企业则有边界明确的批准方式,能观察真实结果,并在不丢失客户或证据的情况下处理异常。
审阅于2026年11月5日。Anichur Rahaman 是 StoreConsole 创建者。零售商、退款总额及额度模型均为虚构教学场景。
作者简介
Anichur Rahaman
继续阅读