कौन क्या कर सकता है? व्यस्त सोमवार को भी काम करने वाले Permission
अस्थायी पदोन्नति, अपना refund खुद approve करना और अनपढ़ा log: स्पष्ट role, scoped access, स्वतंत्र approval और उपयोगी evidence बनाएं।
लेखक
Anichur Rahaman
एक महीने पहले9 मिनट पढ़ें156 दृश्य
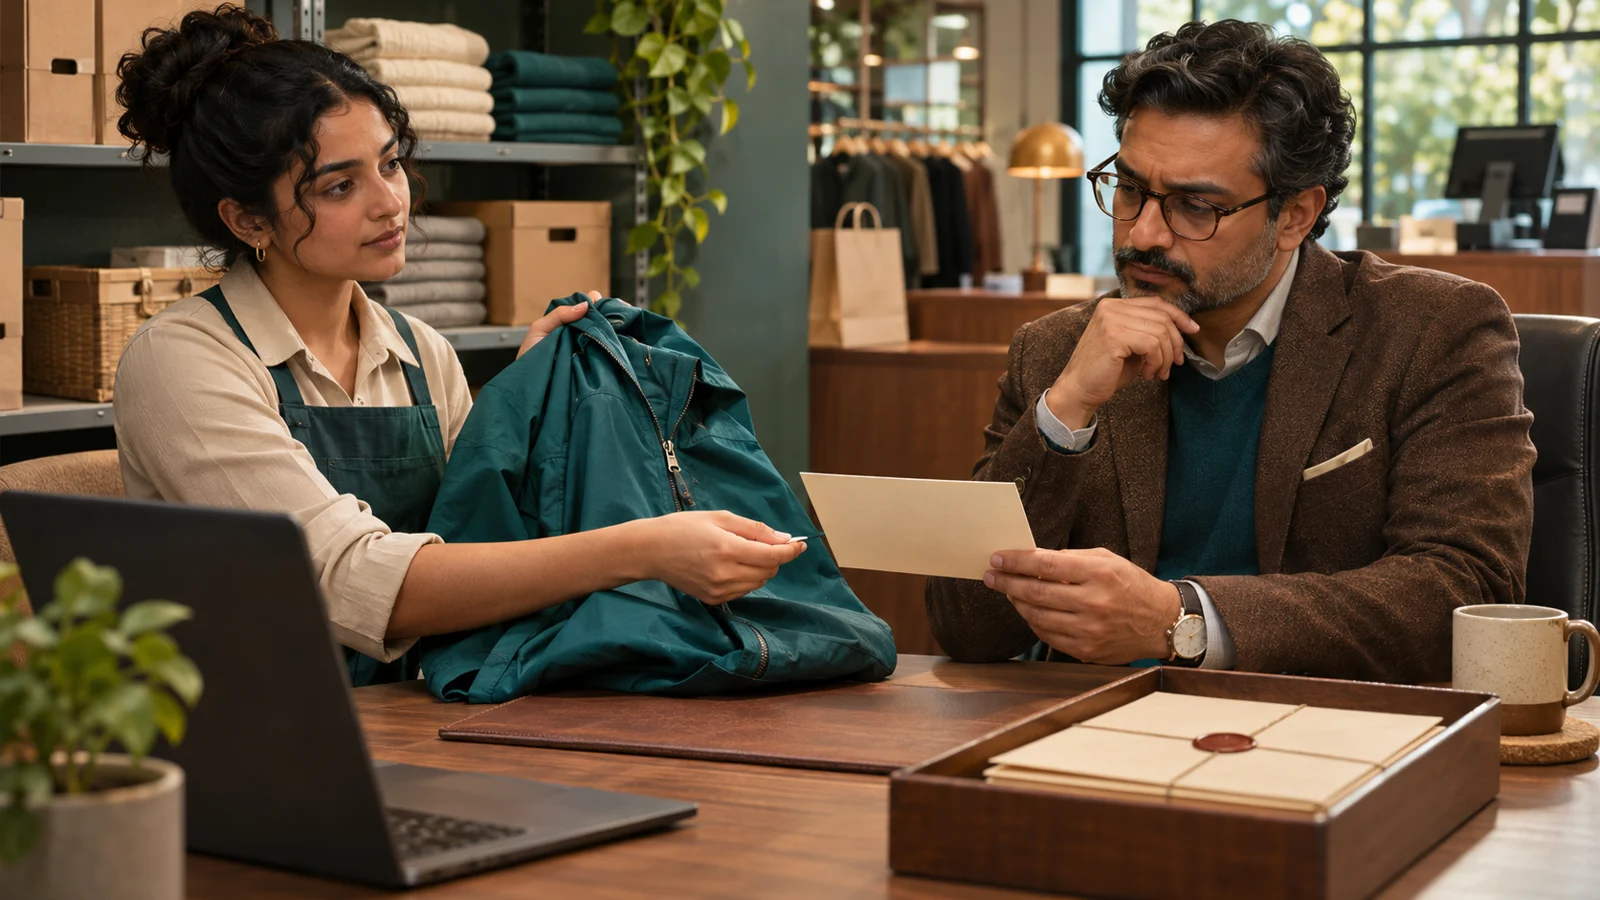
सोमवार सुबह दुकान की मालिक देखती हैं कि USD 184 का refund उसी account ने request और approve किया। Weekend पर काम संभालने के लिए cashier को shift-lead access मिला था; expiry नहीं लगी। यह समझाने का काल्पनिक दृश्य है, ग्राहक की घटना नहीं। Refund वैध हो सकता है। फिर भी control विफल है: स्वतंत्र व्यक्ति ने जाँच नहीं की।
टीम बढ़े तो हर सामान्य बिक्री मालिक की मंज़ूरी की प्रतीक्षा नहीं कर सकती। Access काम के साथ चले। एक sensitive workflow चुनें, उसके नियम सरल बनाएं और साबित करें कि direct API call, background task और shift बदलने पर भी वे लागू हैं।
पद का नाम शुरुआत है
Permission एक action है: order देखना, refund माँगना या customer record export करना। Role काम के अनुसार permissions का समूह है। Assignment किसी नामित व्यक्ति को तय scope और समय के लिए role देता है। “शुक्रवार तक Outlet 2 का shift lead” सिर्फ़ “manager” से स्पष्ट है। Outlet 3 में बदली पर पुराना assignment जानबूझकर समाप्त या संशोधित करें।
Role-based access control यानी RBAC job bundles बनाता है। साथ में tenant, outlet, record, field, amount और current business state के नियम चाहिए। View, create, edit, approve, export और administer अलग रखें। Sales देखना सारे customer address download करने का अधिकार नहीं। NIST AC-6 least privilege समझाता है; हर retailer के लिए एक role template तय नहीं करता।
Authentication sign-in identity स्थापित करता है, हर request की अनुमति या व्यक्ति की ईमानदारी नहीं। व्यक्तिगत identity, उचित मजबूत authentication और सीमित service account रखें। “Owner” नाम आपके अपेक्षित business controls का मौन bypass न हो।
Menu नहीं, record का अधिकार जाँचें
OWASP authorisation guidance default deny और हर request पर validation सुझाती है। Button छिपाना interface में मदद है; server पर list, detail, search, export, download, API और background work भी सुरक्षित हों। कठिन अनुमान वाला ID permission नहीं है।
Outlet 2 refund पर actor का current action उसी tenant/outlet में अनुमत हो, order वहीं का हो और payment/refund state बदलाव की अनुमति दे। Browser से आए outlet ID को अधिकार का प्रमाण न मानें। Shared cache, report और file link से भी दूसरे scope का data नहीं खुलना चाहिए।
Optional module बंद हो तो routes/integrations से उसकी operation या data उपलब्ध न हो। चालू करने से हर manager को access नहीं मिलता। Shared calendar/dashboard में हर source के view/action rules चाहिए। Calendar देखना payroll पढ़ने या product reschedule करने का अधिकार नहीं। ये installation में जाँचने वाले design requirements हैं, किसी product की प्रमाणित capabilities का दावा नहीं।
दो लोग मतलब दो जवाबदेह, स्वतंत्र व्यक्ति
NIST static और dynamic separation of duties अलग करता है। Static rules एक व्यक्ति को conflicting assignments रखने से रोकते हैं। Dynamic rules manager को सामान्यतः refund request और approve करने दे सकते हैं, लेकिन अपना request approve नहीं करने देते। मॉडल लिखें; दोनों permissions को सार्वभौमिक रूप से निषिद्ध कहकर owner को दोनों देना विरोधाभास है।
यहाँ की शिक्षण policy में अनुमत USD 50 तक refund को अलग approver नहीं चाहिए। USD 50 से अधिक और USD 300 तक एक स्वतंत्र approver; USD 300 से ऊपर दो अलग approver, दोनों requester से अलग। Currency और limits उदाहरण हैं, कानूनी threshold नहीं। उसी व्यक्ति का दूसरा login स्वतंत्र समीक्षा नहीं।
Table workflow की ज़िम्मेदारी बताती है, तैयार software permission list नहीं। छोटी टीम में उपयुक्त authorised external accountant स्वतंत्र review दे सकता है। Approver अनुपस्थित हो तो hold करें या स्वीकृत substitute को भेजें। Emergency exception में संकीर्ण अधिकार, expiry, alert और स्वतंत्र follow-up हों; स्थायी bypass नहीं।
Workflow
Request/तैयारी
स्वतंत्र निर्णय
Scope और शर्त
Refund ≤USD 50
Assigned cashier
Sample policy में नहीं
अपना outlet; payment checks लागू
Refund >USD 50 से USD 300
Assigned requester
एक authorised व्यक्ति
वही scope; अपना request नहीं
Refund >USD 300
Assigned requester
दो अलग authorised व्यक्ति
कोई requester नहीं; exact action
Supplier payment
Vendor maintainer / payment preparer
स्वतंत्र payment release
खुद vendor बनाकर अकेले payment नहीं
Stock discrepancy
Assigned stock recorder
स्वतंत्र adjustment approval
Inspection और location evidence
Customer export
विशेष permitted requester
Policy में जरूरी approval
आवश्यक fields/scope; सुरक्षित delivery
Role change
सीमित access administrator
Authorised role owner
Self-escalation नहीं; change log
ठीक उसी काम को approve करें, फिर नतीजा मिलाएं
USD 184 request Outlet 2 के दूसरे authorised व्यक्ति को जाता है। वह order, captured payment, पहले refunded amount, reason, currency और destination देखता है। USD 196 या दूसरा destination हो तो fresh approval चाहिए। छोटे requests में बाँटकर cumulative limit या remaining refundable balance पार न हो।
OWASP transaction-authorisation guidance महत्वपूर्ण transaction details से approval बाँधने और execution से पहले authorised state जाँचने का आधार देती है। Commit पर current permissions/expiry फिर जाँचें। पुराना browser tab निरंतर अधिकार नहीं। Concurrent requests संभालें ताकि दो clicks या approvals एक balance दो बार खर्च न करें।
Requested, approved, provider को भेजा और confirmed refunded अलग states हैं। Timeout में outcome unknown है, failure साबित नहीं। Operation reference रखें, provider से query करें, उसके documented idempotency/recovery contract के अनुसार bounded retry/backoff रखें। अनसुलझे मामले escalate करें, नया refund अंधाधुंध न भेजें। Refund से damaged jacket अपने आप saleable stock नहीं बनती।
हर check अलग है। दो approvals, hash या owner role transaction सुरक्षित होने की गारंटी नहीं हैं।
अच्छा वाक्य नहीं, evidence trail लिखें
Stable event/operation reference, timezone वाला समय, actor/delegated service, action, target/scope, safe reason code, आवश्यक amount/currency, policy version, requester/independent approver references और actual result रखें। Request, approval, execution और बाद का reconciliation अलग linked events हों। Correction नया event बने, इतिहास का rewrite नहीं।
09:41 की entry “completed” नहीं कह सकती जब approval 09:42 पर हुआ और provider ने पुष्टि ही नहीं की। Attempted, denied, pending, failed, unknown और confirmed सही label करें। App का “success” bank settlement या वास्तविक stock receipt का स्वतंत्र प्रमाण नहीं।
OWASP logging guidance security events और sensitive data की सुरक्षा समझाती है। महत्वपूर्ण denial, role change, export और admin exception लिखें; password, token, पूरी card details या अनावश्यक personal data नहीं। Untrusted text sanitise, readers सीमित और export सुरक्षित करें। Collector outage/storage exhaustion का प्रबंध करें। High-risk action में audit evidence unavailable हो तो block करना है या approved durable fallback—policy पहले तय हो।
Tamper evidence की भी trust boundary है
App के append-only permissions सामान्य editing घटाते हैं, database superuser या compromised infrastructure admin को storage बदलने से अपने आप नहीं रोकते। Trusted evidence से तुलना में hash chain inconsistency दिखा सकती है। Chain और reference दोनों लिख सकने वाला attacker hash दोबारा बना या tail हटा सकता है।
अलग नियंत्रण वाली collection/retention boundary और आवश्यकता अनुसार protected checkpoints/signatures रखें। नए events कौन लिखे, पढ़े या retention बदले, स्पष्ट करें। Collector append कर सकता है बिना retained events rewrite करने का अधिकार पाए। साफ sample के साथ deletion, gaps, clock problems और verification failures भी test करें।
Risk, privacy और contract के अनुसार retention, review frequency और access तय करें। PCI SSC की current document library लागू payment environments के लिए PCI DSS v 4.0.1 देती है। हर retail log हमेशा रखना या एक ही schedule पर पढ़ना सार्वभौमिक नियम नहीं। अपना standard/assessment scope जाँचें। यह workflow compliance certificate नहीं।
काम बदले तो access भी बदले
Joiner का job-based role/scope approve, identity verify, आवश्यक authentication enrol और allowed/denied दोनों action test करें। पुराने कर्मचारी के सभी exceptions copy न करें। Temporary cover का explicit end time हो। Cached decisions सहित अगले protected request पर expiry लागू होने की जाँच करें।
Mover का पुराना अनावश्यक access हटाना और नया assignment चालू करना समन्वित हो। Handover overlap सच में चाहिए तो short expiry और conflict review approve करें। Leaver/compromised identity में policy के effective time पर revoke, जोखिम तुरंत contain, sessions/personal tokens/delegated access बंद और pending work reassign करें। Quarterly review तक इंतज़ार offboarding नहीं।
Service credentials के named business/technical owner और purpose-specific minimum access हों। Human password बदलने पर API token या integrations चल सकते हैं। व्यक्ति जिन shared secrets का उपयोग कर सकता था उन्हें जरूरत अनुसार dependency testing के साथ rotate करें; unrelated encryption keys अंधाधुंध बदलना या records नष्ट करना नहीं। जरूरी audit identity रखें और वैध personal-data lifecycle भी मानें।
सोमवार की review उपयोगी बनाएं
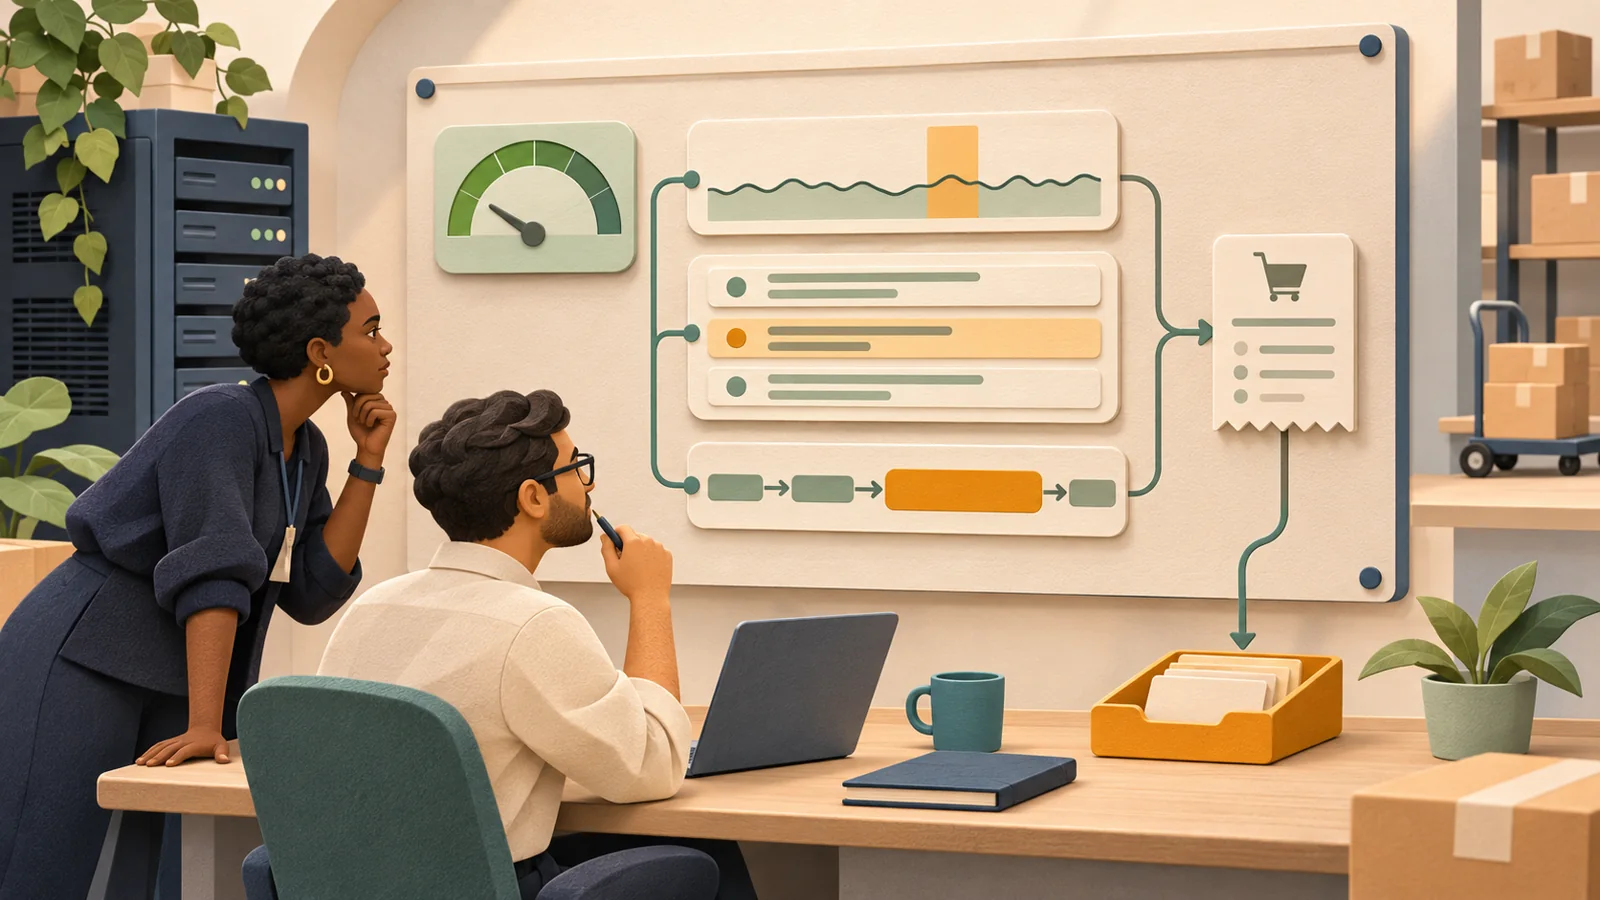
Refund से शुरू करें: assignments/exceptions की सूची, named owner, wrong-outlet view और direct self-approval test, फिर denied attempt का protected evidence देखें। Expired role, बंद module, revoked API credential और provider timeout वाला pending refund भी test करें। अच्छा screen अकेला प्रमाण नहीं।
High-risk alerts तुरंत देखें; periodic review का व्यावहारिक समय रखें। एक टीम के लिए quarterly ठीक हो सकता है, लेकिन सख्त लागू requirements या event-based removal का विकल्प नहीं। Manager से role, scope, temporary expiry और service-account owner confirm करें। Dormant accounts policy के अनुसार जाँचकर disable करें; service identity का interactive login न होना सामान्य हो सकता है।
मान लें 60 assignments review हुए और 9 अनावश्यक grants हटे:9÷60=15% reviewed assignments। यह 15% कर्मचारियों, fraud rate या बाकी access सुरक्षित होने का प्रमाण नहीं। Unresolved conflicts, expiry enforcement, revoke करने का समय और collection gaps मापें। असामान्य refund देखकर आरोप से पहले workload और वैध returns समझें।
Counter पर उद्देश्य आसान है: cashier ग्राहक की मदद करे, दूसरा authorised व्यक्ति USD 184 request जाँचे और owner actual outcome trace कर सके। साफ roles delegation आसान बनाते हैं; सटीक checks और ईमानदार evidence उसे जवाबदेह रखते हैं।
समीक्षा 5 नवंबर 2026 । Anichur Rahaman StoreConsole के निर्माता हैं। दृश्य, limits और review आँकड़े शिक्षण उदाहरण हैं; अपने installation के controls और obligations जाँचें।



 इन्फ्रास्ट्रक्चर और स्केलिंग