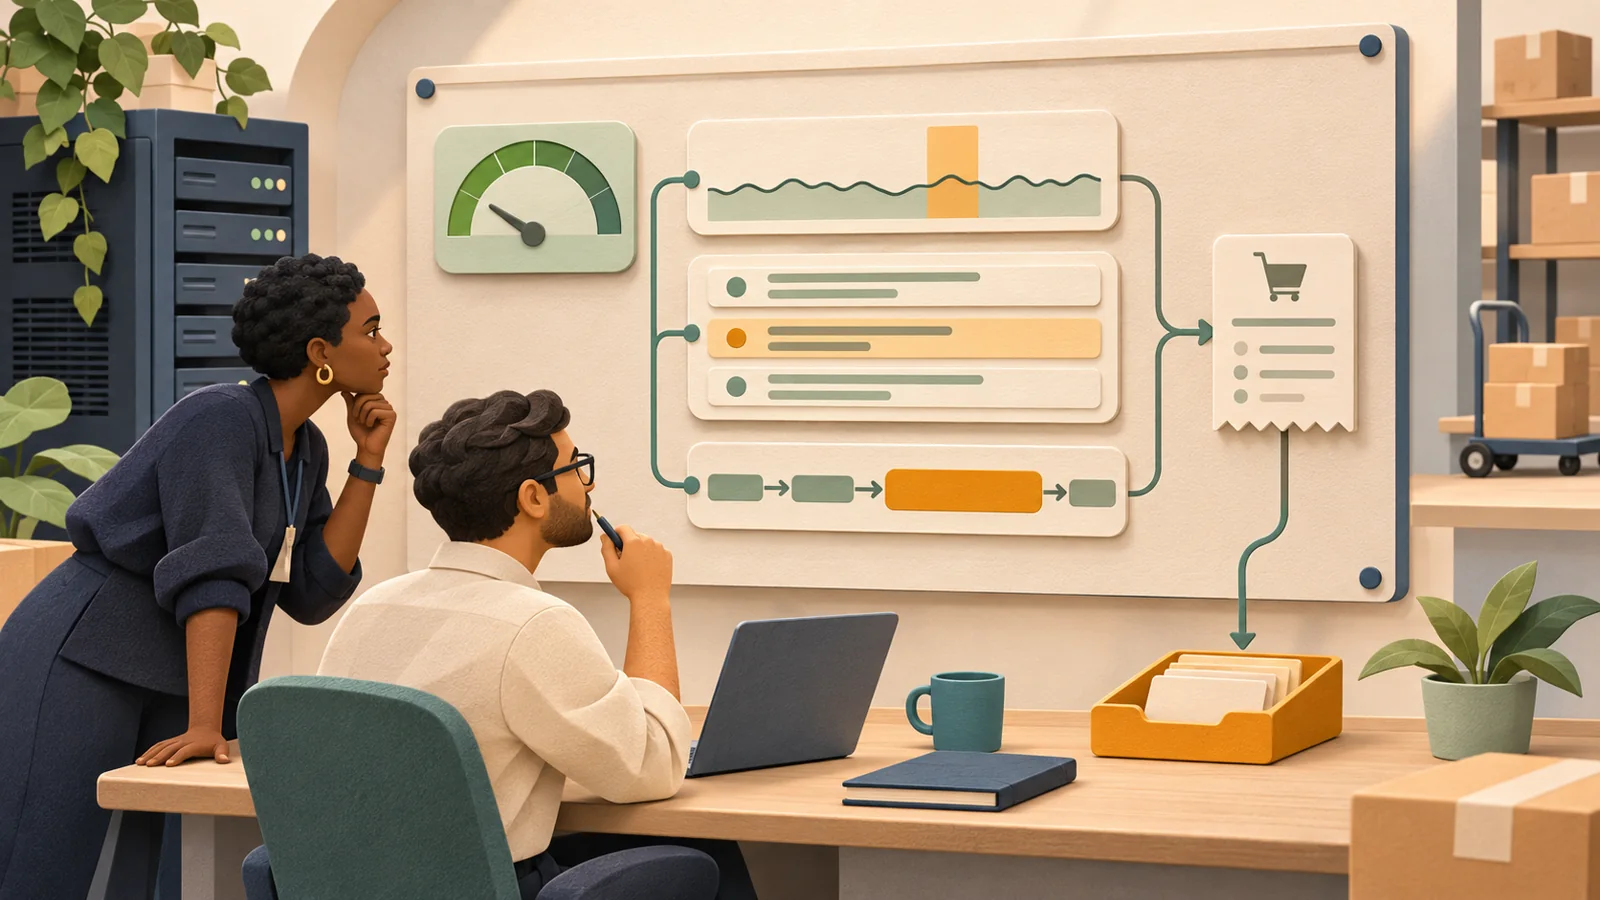
A las 09:44 piden a una ingeniera corregir una errata del correo antes de una venta de entradas a las 10:00. También aumentan los intentos de acceso. Es una escena didáctica, no un informe real. Quedan 16 minutos; un cambio pequeño y dos iconos verdes no demuestran seguridad.
La pregunta no es solo cuánto tarda cambiar de versión. ¿Puede el cliente completar la transacción correcta mientras conviven componentes antiguos y nuevos? ¿Se puede recuperar sin perder ni repetir trabajo? A veces conviene aplazar la corrección cosmética hasta después del pico.
OWASP Top10:2025 destaca control de acceso roto, configuraciones inseguras y fallos de cadena de suministro. Es una referencia de riesgos, no una evaluación completa ni prueba de que un firewall lo resuelva todo. Dibuja rutas de clientes, administración, conexiones internas e integraciones salientes.
Protege el tráfico web público en el perímetro y restringe los listeners del origen y direcciones alternativas, también IPv6. Autentica la ruta prevista y valida hostnames. Permitir todas las IP del proveedor no identifica tu cuenta. Por ejemplo, el certificado global de origin pulls de Cloudflare se comparte entre cuentas; vincular cuenta/hostname exige configuración adecuada más específica.
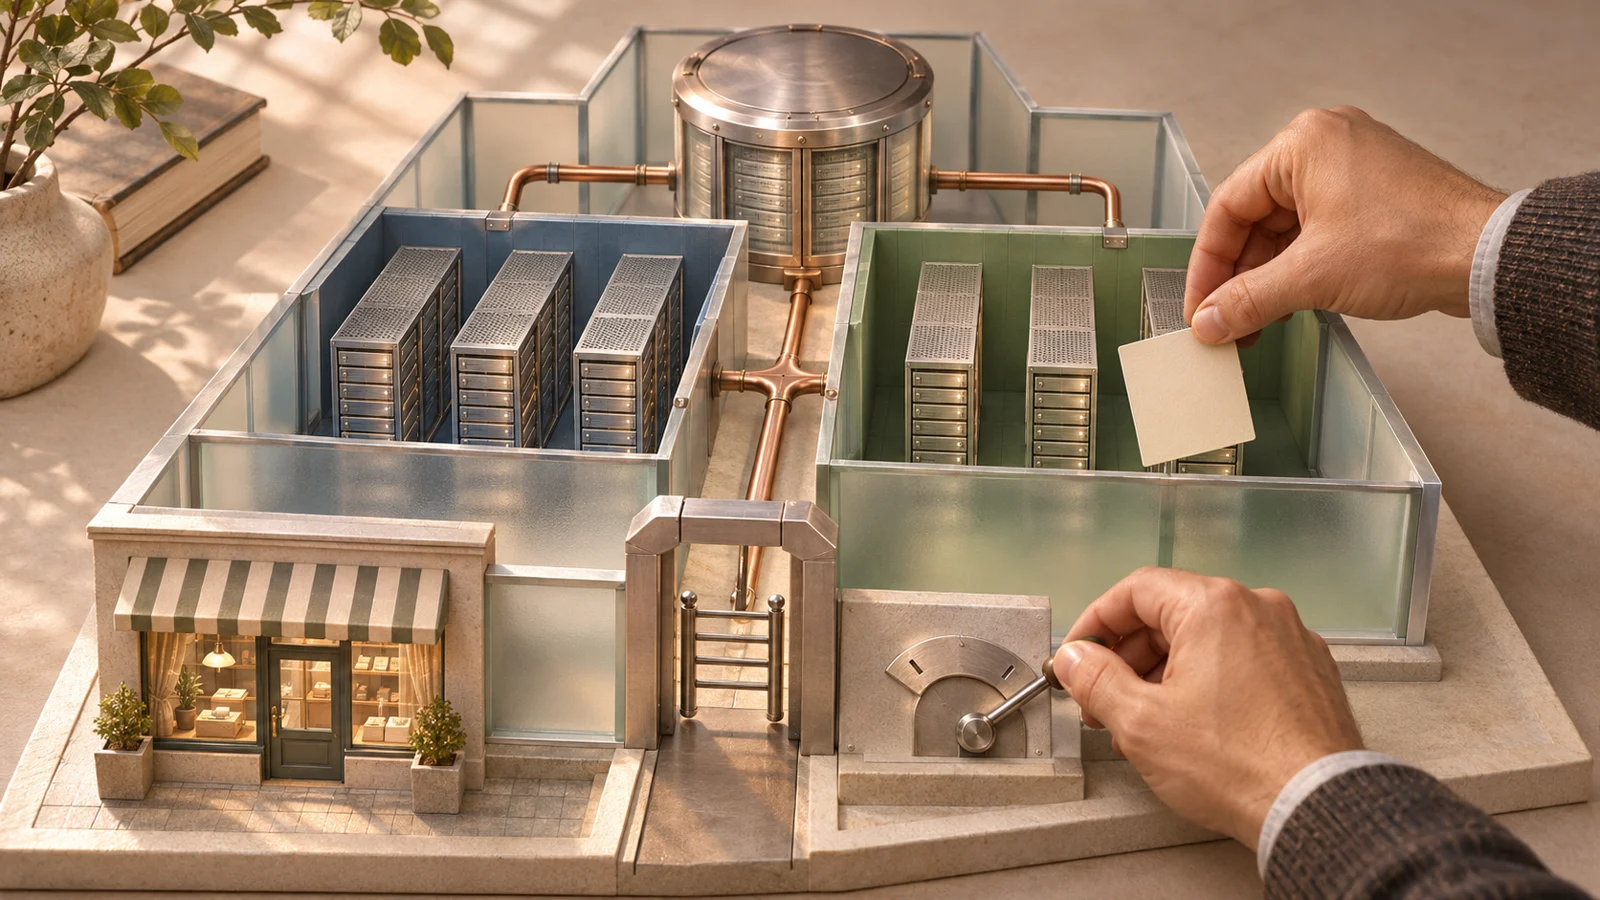
Limita base de datos/caché a cargas autorizadas y administración a un camino controlado con identidad fuerte. Una dirección privada no autoriza por sí sola. Segmenta aplicaciones vecinas: un alias compartido que resuelva al contenedor equivocado puede causar errores y exposición de datos; no se presenta aquí como incidente real. Salud y observabilidad necesitan acceso acotado: “ningún worker recibe conexiones” no es universal.
Protege toda la ruta y las sesiones normales
La guía TLS actual de OWASP favorece TLS 1.3, permite TLS 1.2 bien configurado por compatibilidad y desactiva protocolos obsoletos. Valida certificados e identidad del par en cada salto pertinente. Una subred privada no vuelve seguro el texto plano; documenta excepciones locales según el modelo de amenazas. Cifrar no sustituye autorizar.
Una CDN almacena contenido público elegible y aplica protección configurada, pero no absorbe cualquier ataque ni hace seguro cachear checkout. Excluye respuestas personalizadas, autenticadas, de carrito/checkout o que establecen sesión de cachés compartidas salvo separación segura explícitamente demostrada. Comprueba que ningún visitante recibe sesión o datos ajenos.
Ajusta desafíos y límites considerando recorridos reales, accesibilidad, IP compartidas y clientes API/webhook legítimos. Muchos accesos desde pocas direcciones justifican investigar, no prueban reventa automatizada. Añade límites adecuados por cuenta/acción. Protege secretos fuera de imágenes/logs, restringe credenciales de construcción/despliegue, parchea dependencias soportadas y prueba restaurar copias protegidas por separado.
Identifica exactamente lo que promocionas
Construye un artefacto versionado en un pipeline controlado, pruébalo en staging y promociona ese artefacto, sin reconstrucciones independientes en nodos en servicio. Registra revisión, entradas de build/dependencias, aprobación, versión de configuración y referencia de entrega. Separa secretos y revisa diferencias de entorno: el mismo código no hace iguales ambos ambientes.
Docker documenta la identidad por digest. Fija digest del registro y plataforma previstos. Un índice multiplataforma y sus imágenes tienen digests diferentes; no confundas todos los ID locales. También necesitas construcción/procedencia fiable y verificación: un digest identifica perfectamente una imagen maliciosa. Conserva artefacto compatible anterior y assets durante la ventana de recuperación.
Cambia el esquema mientras conviven versiones
Expandir y contraer significa añadir una forma compatible, migrar, cambiar el uso y retirar lo antiguo después. Para pasar de phone a contact_phone, añade primero el campo en una migración ensayada. Confirma escritura dual compatible en todos los escritores, workers e integraciones antes de depender de ella; durante el despliegue gradual siguen vivos escritores antiguos.
Migra datos en lotes limitados y reanudables, con progreso estable y actualizaciones seguras ante concurrencia. No sobrescribas una edición reciente con una instantánea vieja. Concilia valores reales, incluidos nulos, no solo conteos o campos nuevos no vacíos. Vigila bloqueos, WAL, retraso de réplicas, disco y latencia del negocio; pausa al superar límites medidos.
PostgreSQL 18 distingue reescrituras y bloqueos en ALTER TABLE. Añadir una columna rápidamente todavía puede necesitar un bloqueo y esperar a otra transacción. Aceptar nulos no significa ausencia de bloqueos. Ensaya sentencia y carga exactas, fija timeouts apropiados y prepara interrupción/recuperación.
Ejemplo:2,400,000 filas÷5,000=480 lotes. A 2 segundos supuestos por lote son 960 segundos,16 minutos de procesamiento. Excluye esperas, limitación, reintentos y verificación; no predice fin ni ausencia de impacto. Cambia lecturas tras demostrar convergencia. Retira la estructura antigua en otra ventana aprobada cuando no queden dependencias web/worker/job/API ni ventana de reversión prometida.
La capacidad decide si puedes actualizar por turnos
Dos nodos solo dan redundancia suficiente si el restante sostiene el trabajo bajo las condiciones de fallo acordadas. Ejemplo didáctico: pico 900 peticiones/segundo, un nodo sostiene 550 con la misma mezcla probada. Retirar uno de dos deja un déficit de 350. Dos iconos verdes no bastan. Tres podrían dejar 1,100 con uno fuera, pero dependencias y margen aún requieren pruebas.
La guía de actualizaciones de Kubernetes ilustra controles de disponibilidad y capacidad adicional; cualquier plataforma necesita decisiones equivalentes. Inicia candidato donde haya capacidad, comprueba readiness y recorridos representativos, deja de enviar trabajo nuevo al nodo retirado y permite terminar lo que estaba en curso con un límite probado. Salud correcta no demuestra checkout correcto. Readiness, terminación y propagación del balanceador son comprobaciones distintas.
No ocultes toda interrupción con reintentos. NGINX documenta el tratamiento de solicitudes no idempotentes. Repetir un pago ambiguo puede duplicar efectos si el contrato completo no lo impide. Conserva identidad de operación, consulta resultados desconocidos y limita recuperación. Contempla solicitudes largas, WebSockets y compatibilidad de assets/versiones del navegador. Un candidato puede afectar datos o servicios compartidos antes del tráfico público.
Incluye workers y tareas recurrentes
Normalmente no necesitas vaciar toda la cola para reemplazar workers. Detén la toma de nuevos jobs por procesos antiguos, deja finalizar los actuales en un plazo ensayado y arranca reemplazos compatibles supervisados. Mantén compatibilidad de payloads y handlers durante la ventana soportada. Revertir la base no retira un correo ni deshace un cobro.
Laravel 13 documenta reinicio gradual, supervisión y timeouts. Verifica señales de reinicio/pausa en tu configuración: su consulta puede estar desactivada. Da tiempo suficiente de apagado; timeout de ejecución debe quedar por debajo del límite aplicable de reintento/visibilidad con margen. Diseña efectos seguros ante entrega duplicada. Matar un proceso no prueba que el trabajo nunca se ejecutó.
Coordina propietario del scheduler o bloqueo compartido antes del cambio. La documentación de tareas de Laravel describe controles de servidor único/solapamiento y caché compartida. Arrancarlo “al final” no basta, y un proceso único no da efectos exactamente una vez. Vigila ejecuciones perdidas, bloqueos obsoletos y tareas largas/subminuto; deduplica por operación cuando corresponda.
Revertir tráfico no revierte datos
Blue/green mantiene activa y candidata en paralelo y cambia rutas después de aceptación. Validación de configuración, readiness, propagación y drenaje forman parte del cambio; no se promete reversión universal en un segundo. Conserva assets antiguos para pestañas abiertas y prueba contratos compartidos de sesión/caché/API.
Escribe antes la decisión ante fallos: señales de negocio/error/latencia/edad de cola que frenan promoción, quién decide, qué versión es compatible y qué hacer con datos y efectos externos. Define observación medida. Una canaria del 20% o cinco minutos no sirven universalmente; recorridos importantes de bajo volumen pueden no aparecer.
Un esquema destructivo puede inutilizar el binario antiguo. Revertir código no deshace reembolsos, todas las migraciones ni datos eliminados. Elige reparación hacia delante, reversión compatible o recuperación de datos ensayadas según corresponda. Un dump nuevo no prueba recuperación del negocio; consulta la guía de pruebas de recuperación. Restaurar producción puede perder transacciones legítimas posteriores y exige conciliación.
Ambas versiones pueden compartir datos y efectos externos. Cambiar tráfico no los revierte ni garantiza disponibilidad.
Decide antes de abrir la venta
La tabla pide evidencia, no garantiza resultados. Haz pruebas autorizadas representativas con manejo seguro de pagos/correos/envíos, compara resultados comerciales además del HTTP y deja operador y escalamiento identificados. Prueba exposición solo en infraestructura autorizada. Redacta secretos en la evidencia en vez de copiarlos al ticket.
A las 09:44 la errata puede esperar si faltan pruebas de compatibilidad, capacidad o recuperación. Un parche de seguridad urgente requiere decisión explícita de riesgo y ruta ensayada, no excepción automática al congelamiento. Las técnicas sirven para hacer comprobables las decisiones. “Cero downtime” es un objetivo medido con alcance definido, no una propiedad otorgada por dos servidores o cambiar colores.
Digest/plataforma fiables probados y configuración revisada
Build desconocido, secreto filtrado o diferencia insegura
Esquema/datos
Escritores compatibles y valores conciliados
Bloqueos, divergencia, cambio destructivo o migración incompleta
Capacidad
Estado drenado/de fallo probado con la mezcla prevista
Capacidad restante o dependencia insuficiente
Workers/scheduler
Jobs compatibles, relevo gradual y propiedad/bloqueos
Efecto desconocido, tarea duplicada o perdida
Recuperación/aceptación
Responsable, pruebas del negocio y recuperación compatible
Sin estado recuperable o conciliación de efectos
Revisado el 5 de noviembre de 2026. Anichur Rahaman es el creador de StoreConsole. Escenas, tasas y tiempos son ejemplos, no benchmarks ni una topología productiva auditada.



 Infraestructura y escalamiento